一、智慧工厂的安全挑战与互联网安全服务的融合
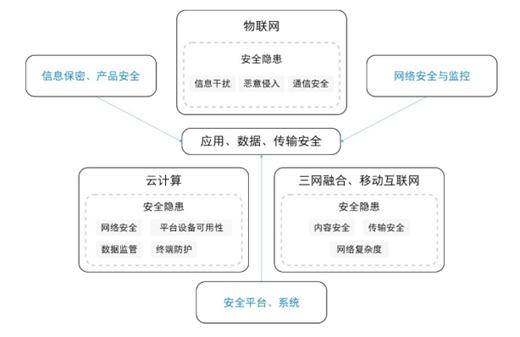
随着工业4.0和智能制造的深入推进,智慧工厂已成为制造业转型升级的核心载体。OT(运营技术)与IT(信息技术)的深度融合也带来了前所未有的安全挑战。生产设备联网、工业控制系统(ICS)暴露面扩大、数据跨域流动频繁,使得智慧工厂面临勒索软件、APT攻击、数据泄露等多重威胁。
传统的安全防护手段往往孤立于信息孤岛,难以应对复杂多变的攻击链路。因此,构建一套以互联网安全服务为核心的“完美解决方案”,成为智慧工厂可持续发展的关键。该方案不仅需要保障网络边界安全,更要实现端到端、云网边协同的纵深防御。
二、智慧工厂安全完美解决方案的整体架构
一个理想的智慧工厂安全解决方案应遵循“一个中心、三重防护、持续运营”的原则:
- 一个中心:安全管理中心,统一策略、统一监控、统一响应。
- 三重防护:
- 边界防护:工业防火墙、入侵检测/防御(IDS/IPS)、网络隔离与单向导入。
- 内部防护:工控终端防护、主机加固、白名单机制、漏洞管理。
- 数据防护:数据分类分级、加密传输、防泄漏(DLP)、隐私计算。
- 持续运营:依托互联网安全服务实现7×24小时监测、威胁情报、自动化编排与响应(SOAR)。
这样的架构能够覆盖从设备层、控制层、网络层到应用层的全链路,真正做到“进不来、拿不走、看不懂、改不了、跑不掉”。
三、关键能力:互联网安全服务如何赋能智慧工厂
互联网安全服务为智慧工厂注入了动态、智能的防护能力,具体体现在以下几个方面:
1. 安全托管服务(MSS)
针对工厂IT/OT人员不足的问题,通过云端安全运营中心(SOC)提供设备监控、日志分析、告警研判和应急响应,降低运营成本。
2. 威胁情报与态势感知
利用全球威胁情报库和本地化模型,提前发现针对工业协议的恶意扫描和漏洞利用,并通过可视化大屏呈现工厂安全态势。
3. 零信任访问
以身份为中心,对工程师、运维人员及第三方供应商进行细粒度访问控制,避免横向移动和权限滥用。
4. 工业云安全
保护MES、SCADA、ERP等系统上云后的API安全、容器安全和微隔离,防止云端成为新的攻击跳板。
5. 安全培训与意识提升
通过互联网安全服务平台开展钓鱼演练、工控安全课程,减少人为失误导致的安全事件。
四、实施路径与最佳实践
阶段一:现状评估与规划
- 绘制OT资产地图,识别关键生产设备与系统。
- 进行漏洞扫描与风险评估,明确安全基线。
阶段二:试点部署与集成
- 在网络边界部署下一代防火墙和工业入侵检测。
- 对核心PLC、DCS进行流量白名单建模。
- 接入互联网安全服务,实现日志上云和威胁监测。
阶段三:全面推广与持续优化
- 按车间/产线复制安全策略,实现统一管理。
- 建立安全运营流程,定期演练勒索软件恢复场景。
- 根据ATT&CK for ICS框架优化检测规则。
最佳实践案例
某汽车零部件智慧工厂在部署“工业防火墙+云端安全托管+零信任”方案后,成功拦截了针对拧紧枪控制器的Modbus异常写操作,并将平均响应时间从数小时压缩至5分钟以内。因停工造成的潜在损失下降了85%。
五、未来展望:AI驱动的自治安全
随着生成式AI和机器学习技术的成熟,智慧工厂安全解决方案将走向“自治安全”——系统能够自动学习正常生产行为,预测攻击意图,并在无需人工干预的情况下隔离受感染节点。互联网安全服务也将从“人+工具”模式升级为“AI+机器人”模式,例如自动化渗透测试和自动修复。
合规要求(如等保2.0、IEC 62443、数据安全法)将推动安全服务与业务流程的进一步融合。只有将安全内生于智慧工厂的设计、建设和运营中,才能真正实现“完美解决方案”的目标。
总而言之,智慧工厂的安全并非一劳永逸的产品交付,而是结合互联网安全服务、持续演进的过程。通过整体架构、关键能力和分阶段落地,制造企业可以在享受数字化红利的筑牢安全防线,实现高质量发展。